
📌 En síntesis: Diseño de directivas de seguridad para infraestructuras informáticas: principio de menor privilegio, autenticación robusta y control de acceso.
Guía técnica desarrollada por el equipo de Proyecto Luna para formación profesional y consulta técnica abierta.
Introducción En la actualidad, la seguridad informática es un pilar fundamental en el uso de dispositivos personales y redes. Cada día, millones de usuarios interactúan con sistemas conectados a internet, realizando transacciones bancarias, compartiendo información personal y accediendo a múltiples plataformas digitales. Sin embargo, este ecosistema digital trae consigo diversas amenazas que pueden comprometer la integridad, confidencialidad y disponibilidad de la información. El avance de la tecnología ha permitido desarrollar múltiples herramientas para mejorar la seguridad en los sistemas informáticos, pero, a su vez, los ciberdelincuentes han evolucionado sus métodos de ataque. Desde el robo de credenciales en navegadores hasta el acceso no autorizado a redes inalámbricas, las vulnerabilidades pueden estar presentes en cualquier punto del sistema. Por esta razón, comprender los principios de seguridad en el navegador, seguridad en el acceso a la información, seguridad física y seguridad en la red es esencial para proteger los dispositivos y la información de los usuarios. Dentro del ámbito de la seguridad en el navegador, es común que los atacantes empleen técnicas como el phishing, malware y robo de cookies para acceder a datos sensibles. Por lo anterior, la seguridad en el acceso a la información es clave para evitar filtraciones de datos, protegiendo los sistemas mediante mecanismos como autenticación en dos pasos, cifrado de datos y políticas de acceso restringido.
- Políticas de seguridad Las políticas de seguridad establecen las reglas y procedimientos que deben seguir los usuarios y administradores de sistemas para garantizar la protección de la información y la infraestructura tecnológica. Estas políticas incluyen:
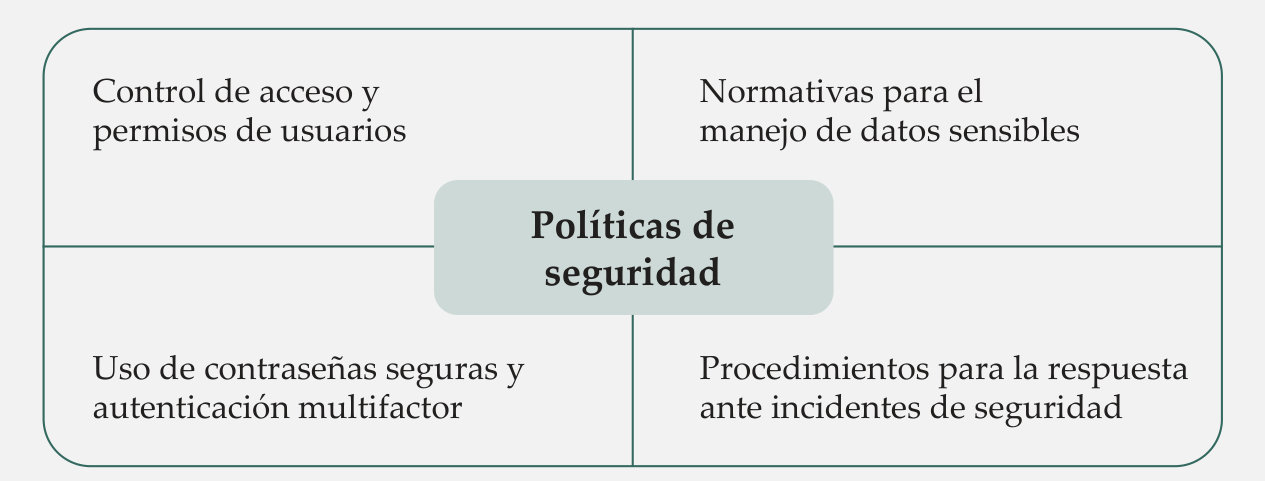 Figura 1: Aspectos de políticas de seguridad.
1.1. Control de acceso y permisos de usuarios El control de acceso es una de las primeras líneas de defensa en cualquier sistema informático, ya que regula quién tiene permiso para acceder a qué recursos y en qué condiciones. Sin un control adecuado de acceso, un sistema es vulnerable a intrusos o a usuarios que intenten obtener privilegios no autorizados. Para llevar a cabo un control efectivo, se deben utilizar diferentes mecanismos. Estos son algunos de los más comunes: Mecanismo Descripción Contraseñas La forma más común de autenticación. Requieren que el usuario ingrese un dato secreto para verificar su identidad. Autenticación multifactor Un método de control más robusto, que requiere la combinación de varios factores (algo que sabes, algo que tienes y algo que eres). Control de acceso y permisos de usuarios Uso de contraseñas seguras y autenticación multifactor Normativas para el manejo de datos sensibles Procedimientos para la respuesta ante incidentes de seguridad Políticas de seguridad Continúa en la siguiente página
Tokens y claves de acceso Dispositivos o aplicaciones que generan códigos de acceso temporales, utilizados en procesos de autenticación más seguros. Biometría Utiliza características físicas del usuario (como huellas dactilares, reconocimiento facial o iris) para garantizar el acceso exclusivo al sistema. Tabla 1. Mecanismos para control de acceso. El control de acceso también requiere políticas claras que dicten cómo y cuándo los usuarios deben tener acceso a los recursos. Algunas de las políticas más importantes son:
-
Principio de mínimo privilegio: los usuarios deben asignar solo los permisos necesarios para realizar su trabajo. Este principio limita el riesgo de que un usuario malintencionado cause daño o acceda a información no relevante.
-
Segregación de funciones: realizar la división de tareas críticas entre varios usuarios para evitar que una sola persona tenga demasiados privilegios, lo que reduce el riesgo de fraude o errores.
-
Revisión periódica de permisos: realizar auditorías regulares sobre qué usuarios tienen acceso a qué recursos, para asegurarse de que los permisos sean adecuados y que no existan accesos no autorizados.
- Seguridad en el navegador Los navegadores web son la principal herramienta de acceso a internet y, por lo tanto, un blanco frecuente de ataques informáticos. Entre las principales amenazas se encuentran: Amenaza Descripción Phishing Suplantación de identidad a través de sitios web falsos. Malware Descarga de software malicioso sin el conocimiento del usuario. Robo de cookies Acceso a credenciales y sesiones almacenadas en el navegador. Tabla 2. Amenazas al acceso a internet. 2.1. Buenas prácticas en seguridad del navegador
-
Mantener el navegador siempre actualizado: una de las formas más efectivas de proteger tu información mientras navegas es mantener tu navegador actualizado. Las actualizaciones frecuentes corrigen vulnerabilidades conocidas que pueden ser aprovechadas por ciberdelincuentes. Además, las versiones más recientes incluyen mejoras de seguridad, lo que garantiza una experiencia más segura en línea. Asegúrate de habilitar las actualizaciones automáticas en tu navegador para que siempre estés al día con las últimas protecciones.
-
No almacenar contraseñas en el navegador: aunque los navegadores modernos ofrecen la opción de guardar tus contraseñas para facilitar el acceso a sitios web, esto puede ser riesgoso. Si alguien accede a tu computador o dispositivo, puede tener acceso fácil a tus credenciales almacenadas. Utiliza un gestor de contraseñas confiable y seguro para almacenar tus contraseñas de forma encriptada, en lugar de depender de las opciones del navegador.
-
Verificar que las conexiones sean seguras (HTTPS): al navegar por internet, es esencial asegurarse de que las páginas web en las que ingresas datos sensibles (como contraseñas o información financiera) usen conexiones seguras. Esto se indica por el prefijo HTTPS en la barra de direcciones del navegador. La “S” en HTTPS significa “seguro”, lo que indica que la conexión entre tu navegador y el sitio web está cifrada y protegida contra interceptaciones de terceros.
-
Utilizar extensiones confiables para bloquear anuncios y rastreadores: los anuncios y rastreadores en línea no solo son molestos, sino que también pueden representar riesgos de seguridad, ya que algunos pueden intentar infectar tu dispositivo con malware. Utiliza extensiones de navegador confiables y bien conocidas, como uBlock Origin o Privacy Badger, para bloquear anuncios y rastreadores. 3. Seguridad en el acceso a la información La protección del acceso a la información es crucial para evitar filtraciones de datos, proteger la confidencialidad y mantener la integridad de los sistemas. Existen varias técnicas para asegurar que solo personas autorizadas puedan acceder a los datos o sistemas sensibles. 3.1. Técnicas de seguridad en el acceso a la información Técnica Descripción Autenticación en dos pasos También conocida como 2FA (Two-factor authentication), esta técnica requiere una verificación adicional después de ingresar la contraseña, como un código enviado por SMS, correo electrónico o a través de una aplicación de autenticación. Esta capa extra de seguridad disminuye las posibilidades de acceso no autorizado. Continúa en la siguiente página
Cifrado de datos Consiste en transformar los datos en un formato ilegible para quienes no poseen la clave de descifrado. El cifrado asegura que, incluso si los datos son interceptados, no puedan ser utilizados sin la clave correspondiente. Políticas de acceso Estas políticas restringen el acceso a la información según el rol o permiso de cada usuario. Se utilizan para asegurar que solo personas con la autorización correspondiente tengan acceso a datos sensibles. Esto incluye el uso de contraseñas fuertes y la asignación de roles específicos con privilegios limitados. Tabla 3. Técnicas de ciberseguridad. Estas técnicas son esenciales para proteger la información tanto en reposo como en tránsito. Implementarlas reduce el riesgo de exposición accidental o malintencionada de datos personales o corporativos. 4. Seguridad física Además de las amenazas digitales, los dispositivos pueden estar expuestos a riesgos físicos como robo, daño por factores ambientales o acceso no autorizado. Por ello, es necesario implementar medidas de seguridad física para proteger los equipos y sistemas. A continuación, se detallan algunas buenas prácticas en seguridad física:
-
Mantener los equipos en lugares seguros: los dispositivos deben ser almacenados en lugares controlados y protegidos, como oficinas cerradas con llave o salas de servidores con acceso restringido.
-
Utilizar bloqueos físicos y cierres de seguridad en dispositivos: para dispositivos portátiles como laptops o smartphones, es recomendable usar candados físicos o cajas de seguridad.
-
Aplicar políticas de cierre de sesión automático en entornos compartidos: en lugares públicos o de uso compartido, es importante configurar los dispositivos para que se cierren automáticamente después de un período de inactividad, evitando el acceso no autorizado.
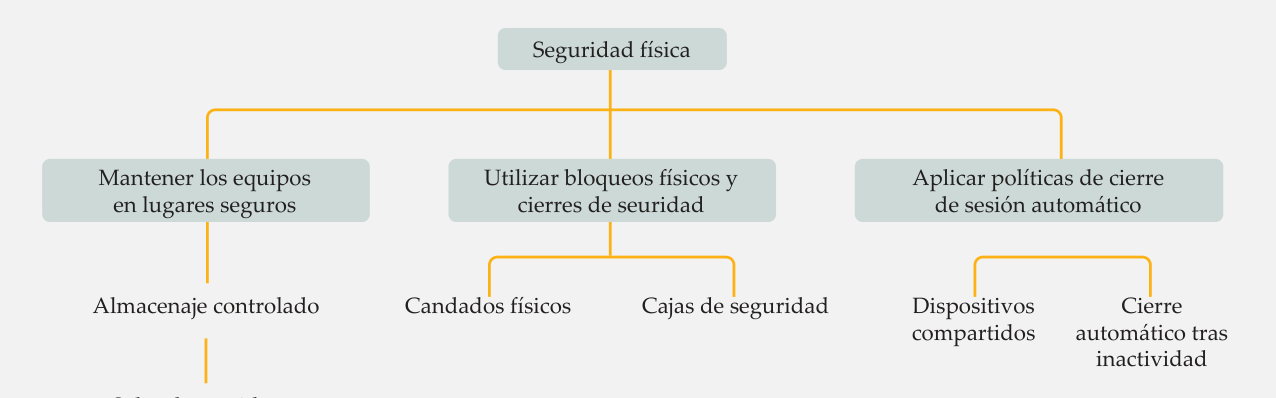 Figura 2: Seguridad física.
Estas prácticas ayudan a prevenir el acceso físico no deseado a los dispositivos y la posible manipulación de datos sensibles. 5. Elementos de seguridad inalámbricos Las conexiones inalámbricas, al ser abiertas y menos controlables que las redes cableadas, presentan riesgos adicionales. Para proteger estas redes y sus usuarios, es fundamental aplicar ciertas buenas prácticas:
-
Usar cifrado WPA3 o WPA2 en redes wifi: el cifrado WPA3 es el estándar más seguro para redes wifi. En caso de que WPA3 no esté disponible, WPA2 sigue siendo una opción segura.
-
Cambiar credenciales predeterminadas de routers: muchos routers vienen con configuraciones predeterminadas que son conocidas por los atacantes. Cambiar las credenciales de acceso (como el nombre de usuario y la contraseña del administrador) es esencial. Seguridad física Mantener los equipos en lugares seguros Utilizar bloqueos físicos y cierres de seuridad Aplicar políticas de cierre de sesión automático Almacenaje controlado Candados físicos Dispositivos compartidos
💡 Conclusión
automático tras inactividad Cajas de seguridad Salas de servidores con acceso restringido
- Desactivar la transmisión del SSID si no es necesario: el SSID (Service Set Identifier) es el nombre de la red wifi. Desactivarlo hace que la red sea menos visible para dispositivos cercanos, lo que reduce la posibilidad de ataques. 6. Resolución de problemas en seguridad Ante cualquier incidente de seguridad, es necesario contar con un proceso estructurado para abordar el problema de manera eficaz. Revisemos los pasos para la resolución de problemas de seguridad: Paso Acción 1. Identificación Detectar el problema y su impacto. 2. Diagnóstico Analizar la causa raíz del incidente de seguridad. 3. Solución Implementar las medidas correctivas para resolver el problema. 4. Verificación Confirmar que la solución ha sido efectiva y que el problema ha sido resuelto. Tabla 4. Resolución de problemas de seguridad. Este proceso ayuda a garantizar que los incidentes de seguridad se manejen de manera adecuada, minimizando los daños y previniendo futuros problemas.
💡 Conclusión
La seguridad física es una parte fundamental dentro de la protección de los sistemas y equipos personales, que a menudo es subestimada frente a las amenazas cibernéticas. A medida que los dispositivos se vuelven más pequeños y móviles, su exposición a riesgos físicos aumenta. La pérdida o daño de equipos, así como el acceso no autorizado a datos sensibles, puede comprometer gravemente la seguridad de la información. Por ello, es esencial implementar medidas adecuadas para minimizar estos riesgos. Las buenas prácticas en seguridad física incluyen mantener los equipos en lugares controlados y protegidos, como oficinas cerradas con llave o salas de servidores con acceso restringido, para prevenir el acceso no autorizado. Asimismo, el uso de bloqueos físicos, como candados o cajas de seguridad, ayuda a proteger dispositivos portátiles de robo o manipulación. También es importante establecer políticas que aseguren que los dispositivos se cierren automáticamente después de un período de inactividad, especialmente en entornos públicos o compartidos, para evitar que personas no autorizadas accedan a los equipos. El implementar estas medidas no solo previene el acceso no autorizado a los dispositivos, sino que también proporciona una capa adicional de protección para los datos almacenados, garantizando que la integridad de la información se mantenga intacta ante posibles amenazas físicas. En un entorno digital cada vez más vulnerable a ataques cibernéticos, la seguridad física complementa la protección de la red y los sistemas, constituyendo una defensa integral contra los riesgos tanto digitales como físicos.
Referencias Cisco Networking Academy. (2024). Seguridad de transmisión. Curso autoinstructivo en plataforma Cisco. Stallings, W. (2020). Computer Security: Principles and Practice (4th ed.). Pearson. Tanenbaum, A. S. y Bos, H. (2021). Modern Operating Systems (4th ed.). Pearson.
🚀 Potencia tus proyectos tecnológicos con Proyecto Luna
En Proyecto Luna desarrollamos arquitectura de software de alto rendimiento, optimización de bases de datos críticas y soluciones aplicadas de inteligencia artificial y automatización para empresas y profesionales.
- 💼 Soluciones de ingeniería: Conoce nuestras capacidades y casos de estudio en proyectoluna.com/work/.
- 🛡️ Seguridad y auditoría: Orientación técnica y respuesta ante incidentes en ¿Te han hackeado?.
- 📩 Contacto directo: Escríbenos a través de nuestro formulario de contacto o a
contacto@proyectoluna.com.
📚 Fuentes y lecturas recomendadas
- Tanenbaum, A. S. (2020). Sistemas y Arquitecturas de Computación.
- Sommerville, I. (2019). Ingeniería del Software (10ª ed.). Pearson.
- Pressman, R. S. (2021). Software Engineering: A Practitioner’s Approach.



