
📌 En síntesis: Estrategias de mantenimiento preventivo y correctivo para estaciones y servidores, planes de contingencia y métricas de confiabilidad.
Guía técnica desarrollada por el equipo de Proyecto Luna para formación profesional y consulta técnica abierta.
Introducción El mundo actual depende cada vez más de sistemas tecnológicos complejos para gestionar operaciones críticas en diversas áreas, desde el comercio y la industria hasta los servicios públicos. Por ello, la continuidad operativa y la confiabilidad de los sistemas informáticos son temas prioritarios. Este documento explora cómo las organizaciones pueden garantizar operaciones estables frente a interrupciones no programadas, fallos de infraestructura y cambios inesperados. Además, analiza los dilemas éticos y legales asociados al manejo de tecnologías y datos en la industria TI. La relevancia de estos temas no se limita a la implementación de soluciones técnicas. La dimensión ética y legal en TI también es crucial para abordar desafíos como la privacidad de los datos, los delitos informáticos y la propiedad intelectual, especialmente en un entorno donde las implicaciones de estas acciones afectan a millones de usuarios.
- Continuidad operativa y confiabilidad en sistemas TI 1.1 Definición de continuidad operativa La continuidad operativa se refiere a la capacidad de una organización para mantener sus funciones esenciales durante y después de eventos disruptivos. Esto incluye garantizar que los procesos críticos puedan realizarse de manera ininterrumpida, minimizando el impacto en clientes y operaciones internas. Para lograrlo, las empresas deben diseñar e implementar estrategias que aseguren la resiliencia de sus sistemas y reduzcan el tiempo de recuperación ante incidentes inesperados, como fallos tecnológicos, desastres naturales o ataques cibernéticos. La continuidad operativa no solo se enfoca en la recuperación de sistemas tras una interrupción, sino también en la prevención de fallos mediante prácticas de mantenimiento proactivo, infraestructura redundante y procedimientos de respuesta rápida. Organismos internacionales como la International Organization for Standardization, con su norma ISO 22301 establecen estándares que guían a las organizaciones en la gestión de la continuidad del negocio, asegurando la preparación para distintos tipos de contingencias.
 Figura 1. Logo oficial de la norma ISO 22301.
La continuidad operativa es fundamental para garantizar que una organización pueda mantener sus funciones críticas incluso ante imprevistos o interrupciones. Para ello, es esencial implementar ciertos componentes clave que minimicen el impacto de posibles fallas y aseguren una rápida recuperación. A continuación, se describen tres elementos fundamentales en este proceso: la redundancia, el plan de recuperación y el monitoreo continuo. Componentes clave de la continuidad operativa Descripción Redundancia Uso de recursos duplicados para asumir operaciones en caso de falla. Plan de recuperación Estrategia documentada para restaurar sistemas tras interrupciones. Monitoreo continuo Supervisión activa de sistemas para detectar problemas antes de que afecten las operaciones. Tabla 1. Infraestructura tecnológica y continuidad operativa. Además de estos componentes, las organizaciones deben implementar simulaciones y pruebas periódicas para evaluar la efectividad de sus estrategias de continuidad operativa. 1.2 Redundancia y respaldos La redundancia garantiza que existan sistemas paralelos que puedan activarse automáticamente en caso de fallas. Por ejemplo: ● Sistemas RAID (matriz redundante de discos independientes) en almacenamiento: replican datos para evitar pérdidas. ● Servidores en clúster: permiten que otro servidor asuma el control en caso de fallo.
Por otro lado, los respaldos son copias de seguridad que permiten restaurar datos después de una pérdida. Según García y López (2018), el 90% de las empresas que pierden datos críticos sin respaldo cierran en menos de un año. Los respaldos de datos son una práctica esencial para proteger la información crítica ante posibles pérdidas o fallas. Existen diferentes tipos de respaldos, cada uno con características específicas que se adaptan a distintas necesidades operativas. A continuación, se presentan tres tipos principales, junto con sus ventajas y desventajas. Tipos de respaldos Ventajas Desventajas Completo Copia total de los datos. Tiempo y almacenamiento elevados. Incremental Solo copia los cambios desde el último respaldo. Requiere múltiples copias para restaurar completamente. Diferencial Copia los cambios desde el último respaldo completo. Crece en tamaño con el tiempo. Tabla 2. Ventajas y desventajas de los tipos de respaldo. Fuente: García y López, 2018. 1.3 Ejemplo práctico: la interrupción
📌 de Amazon Web Services en 2017
1.3.1. Contexto y relevancia del caso Amazon Web Services (AWS) es una de las plataformas de computación en la nube más grandes del mundo. Proporciona servicios de almacenamiento, procesamiento y bases de datos a empresas de todos los tamaños, incluyendo grandes corporaciones como Netflix, Airbnb y Slack. La confiabilidad y la continuidad operativa de AWS son fundamentales, ya que una interrupción en sus servicios puede afectar a miles de empresas y usuarios a nivel global.
1.3.2. Causas de la interrupción Según el informe oficial de AWS, la interrupción en el año 2017 fue causada por un error humano durante una tarea de mantenimiento. El proceso de diagnóstico requería eliminar ciertos servidores inactivos del subsistema de facturación, pero un comando mal ejecutado desconectó accidentalmente un mayor número de servidores de lo previsto, afectando el subsistema de almacenamiento en la nube. AWS explicó que la arquitectura de su servicio S3 en la región afectada tenía una dependencia excesiva en ciertos sistemas críticos, lo que exacerbó la duración de la interrupción. Las causas principales del incidente fueron: ● Error humano en la ejecución de comandos de mantenimiento. ● Falta de controles automatizados para limitar el impacto de fallos humanos. ● Dependencia excesiva en una única región para la prestación de servicios críticos. 1.3.3. Implicaciones para la continuidad operativa en la nube Este caso resaltó la importancia de diseñar infraestructuras resilientes con estrategias de redundancia adecuadas. Algunas mejores prácticas aprendidas incluyen: ● Distribuir servicios en múltiples regiones y zonas de disponibilidad en lugar de depender de una sola ubicación geográfica. ● Implementar arquitecturas multi-nube, es decir, utilizar proveedores alternativos para evitar dependencia excesiva en un solo servicio.
● Realizar pruebas periódicas de continuidad operativa y recuperación ante desastres, para evaluar la capacidad de respuesta ante fallas inesperadas. La interrupción de AWS en 2017 es un recordatorio clave de que incluso las plataformas más avanzadas pueden sufrir fallas, y que la redundancia y la planificación adecuada son esenciales para minimizar el impacto de estos eventos en los negocios digitales.
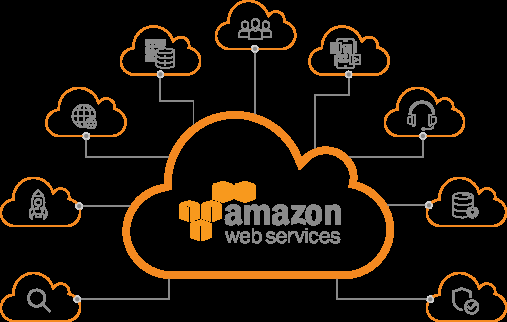 Figura 2. Diagrama de arquitectura en la nube de Amazon Web Services. (Fuente: Inbest Cloud, 2024.)
- Cambios e interrupciones no programadas 2.1 Tipos de cambios a) Internos: los cambios internos ocurren dentro de la organización y pueden deberse a modificaciones en configuraciones de software o hardware, errores humanos en la administración de sistemas, o implementaciones fallidas de nuevas actualizaciones. Estos cambios suelen planificarse, pero en algunos casos pueden generar interrupciones inesperadas si no se realizan pruebas previas o si existen fallos en los procedimientos. Un ejemplo
común es una actualización de firmware en servidores que provoca incompatibilidad con ciertas aplicaciones, afectando la continuidad del servicio. b) Externos: los cambios externos son aquellos que ocurren fuera del control de la organización y pueden afectar sus operaciones. Incluyen eventos como cortes de energía, fallos en infraestructuras de telecomunicaciones, desastres naturales (terremotos, huracanes, inundaciones) y ataques cibernéticos (ransomware, denegación de servicio). Estos cambios requieren estrategias de contingencia sólidas, como el uso de sistemas de respaldo y redundancia, para minimizar su impacto y garantizar la recuperación de los servicios en el menor tiempo posible. Veamos un ejemplo de cambio no planificado y su impacto: Ejemplo de cambio no planificado Impacto Solución propuesta Error en la configuración de un servidor Interrupción del servicio Implementar pruebas antes del despliegue. Ataque de ransomware Pérdida de datos y paralización Uso de respaldos y protocolos de recuperación rápida. Corte de energía en un centro de datos Fallo total de los sistemas Implementar redundancia con sistemas UPS y generadores. Tabla 3. Gestión de continuidad operativa en entornos tecnológicos.
2.2 Estrategias para mitigar riesgos Según Pérez y Gómez (2021), las mejores prácticas incluyen: ● Realizar pruebas regulares de los planes de continuidad: se recomienda evaluar periódicamente la efectividad de los planes de recuperación ante desastres mediante simulaciones de fallos y análisis de vulnerabilidades. Esto permite corregir debilidades antes de que se produzcan eventos reales y garantizar que los procedimientos de respuesta sean eficaces. Empresas líderes en tecnología, como Google y Microsoft, realizan pruebas de recuperación cada seis meses para minimizar riesgos operativos. ● Capacitar al personal en la gestión de emergencias: la resiliencia organizacional depende no solo de la infraestructura tecnológica, sino también de la preparación del personal. La capacitación en protocolos de contingencia, identificación de amenazas y respuesta ante incidentes mejora significativamente la capacidad de reacción ante crisis. Según un estudio de Cybersecurity Ventures (2022), más del 80% de los errores de seguridad en empresas son causados por fallos humanos, lo que subraya la importancia de la formación en continuidad operativa. ● Diseñar sistemas que prioricen la disponibilidad: la arquitectura de los sistemas debe enfocarse en garantizar alta disponibilidad mediante redundancia, balanceo de carga y almacenamiento distribuido. En la computación en la nube, se utilizan técnicas como la replicación geográfica de datos para evitar interrupciones en caso de fallos regionales. Empresas como Amazon Web Services (AWS) emplean múltiples zonas de disponibilidad para mantener operativos sus servicios incluso ante eventos catastróficos.
- Aspectos éticos en la industria TI 3.1 Dilemas éticos comunes ● Privacidad de datos: el manejo de información personal sin consentimiento es un problema creciente en la era digital. Empresas como Facebook y Google han sido criticadas por la recopilación masiva de datos de usuarios sin autorización explícita. La falta de transparencia en el uso de datos personales puede derivar en violaciones a la privacidad, robo de identidad y explotación comercial de información sensible. ● Manipulación de algoritmos: las plataformas de búsqueda y redes sociales utilizan algoritmos para personalizar el contenido mostrado a los usuarios. Sin embargo, en algunos casos, estos algoritmos se han diseñado intencionalmente para influir en la percepción pública o promover información sesgada. ● Piratería de software: el uso no autorizado de software licenciado representa pérdidas millonarias para las empresas desarrolladoras y plantea riesgos.
 Figura 3. Protección de datos personales y regulaciones en Chile. (Fuente: Gerencia, 2024.)
● De seguridad para los usuarios: organizaciones, como la Business Software Alliance (BSA), estiman que el 37% del software instalado en computadoras a nivel mundial no cuenta con licencia oficial, lo que incrementa la probabilidad de vulnerabilidades y ciberataques.
🛠️ Ejemplo ético: Cambridge Analytica
El caso de Cambridge Analytica es un ejemplo claro de cómo la explotación indebida de datos personales puede tener consecuencias globales. En 2018, se reveló que esta consultora política accedió ilegalmente a la información de más de 87 millones de usuarios de Facebook para influir en elecciones en varios países, incluyendo las presidenciales de Estados Unidos en 2016 y el referéndum del Brexit en el Reino Unido (Fernández, 2021). Cambridge Analytica utilizó estos datos para desarrollar perfiles psicológicos detallados de votantes y diseñar campañas de publicidad política altamente personalizadas, manipulando la opinión pública. Este escándalo llevó a Facebook a recibir multas multimillonarias y generó un debate global sobre la regulación del uso de datos en redes sociales. Como resultado, se reforzaron leyes de privacidad y se exigió mayor transparencia a las plataformas digitales. 3.3 Importancia de la ética en TI Rodríguez (2020) resalta que el enfoque ético en la industria TI es fundamental para garantizar la confianza de los usuarios en los servicios digitales. En un mercado cada vez más digitalizado, donde la inteligencia artificial, el big data y la automatización juegan un papel clave, las empresas deben adoptar principios éticos en el diseño y desarrollo de tecnologías.
Implementar códigos de ética en TI, realizar auditorías periódicas de seguridad y fomentar la transparencia en el uso de datos personales son estrategias clave para construir entornos digitales responsables. La ética en TI no solo protege los derechos de los usuarios, sino que también fortalece la reputación de las empresas y evita sanciones legales. 4. Cuestiones legales en la industria TI 4.1 Delitos informáticos Hernández (2022) identifica los siguientes tipos de delitos: ● Phishing: suplantación de identidad para obtener información confidencial. Los atacantes envían correos electrónicos falsos que aparentan ser de entidades legítimas (bancos, plataformas de pago, redes sociales) para engañar a las víctimas y robar credenciales. Un estudio de IBM (2021) revela que el 91% de los ciberataques exitosos comienzan con un intento de phishing. ● Ransomware: secuestro de datos a cambio de un rescate. Este tipo de ataque cifra los archivos de una empresa o individuo y exige un pago en criptomonedas para su liberación. En 2021, el ataque de ransomware a Colonial Pipeline en Estados Unidos interrumpió el suministro de combustible en varias regiones, evidenciando el impacto de estos delitos en infraestructuras críticas. Conectores coaxiales BNC Tipo N Tipo F
 Figura 4. Ransomware versus Phishing. (Fuente: Copilot, 2025.)
4.2 Propiedad intelectual en TI La propiedad intelectual garantiza que los desarrolladores y empresas reciban el crédito por sus innovaciones. Según Martínez y Pérez (2019), la protección de software, patentes y marcas es fundamental para fomentar la inversión en investigación y desarrollo. Existen diversas formas de protección legal de la propiedad intelectual en TI. Tipo de protección Descripción Copyright Protege el código fuente y la documentación de software. Patentes Salvaguardan invenciones tecnológicas únicas, como nuevos algoritmos. Marcas registradas Protegen nombres, logotipos y símbolos comerciales de empresas tecnológicas. Tabla 4. Protección legal del software y la propiedad intelectual en TI.
Empresas como Microsoft, Apple y Google invierten millones en la defensa de su propiedad intelectual, presentando demandas contra la piratería y el uso indebido de sus tecnologías. 4.3 Normativas relevantes ● GDPR (Europa): el Reglamento General de Protección de Datos (GDPR) regula la recopilación, almacenamiento y uso de datos personales en la Unión Europea. Obliga a las empresas a obtener el consentimiento explícito de los usuarios e implementar medidas de seguridad para proteger su información. ● Ley de Protección de datos (Latinoamérica): países como Argentina, México y Brasil han adoptado regulaciones similares al GDPR para garantizar los derechos de privacidad y acceso a la información. La Ley General de Protección de Datos (LGPD) de Brasil, por ejemplo, establece sanciones severas para las empresas que no protejan adecuadamente los datos de los usuarios.
💡 Conclusión
En este documento se han abordado temas esenciales para la industria TI, como la continuidad operativa, la gestión de riesgos ante cambios no programados, los dilemas éticos y las cuestiones legales en tecnología. Estos elementos no solo destacan la importancia de una planificación robusta para garantizar la estabilidad de los sistemas informáticos, sino que también subrayan la necesidad de un enfoque ético y legal en la administración de datos y recursos tecnológicos. La continuidad operativa es un pilar fundamental para que las organizaciones enfrenten interrupciones y mantengan servicios esenciales sin afectar a sus usuarios ni a sus operaciones internas. Las estrategias como la redundancia, el monitoreo continuo y los planes de recuperación permiten mitigar los riesgos y mejorar la resiliencia de los sistemas ante fallos inesperados. Del mismo modo, la gestión adecuada de cambios internos y externos asegura que las organizaciones puedan adaptarse a eventos disruptivos con una pérdida mínima de funcionalidad. En conclusión, la integración de estrategias técnicas, prácticas éticas y cumplimiento legal es fundamental para que las organizaciones puedan operar de manera sostenible y confiable en un mercado globalizado y tecnológicamente dependiente. Estos principios no solo garantizan la estabilidad operativa, sino que también fomentan la confianza y la innovación en el sector TI.
🚀 Potencia tus proyectos tecnológicos con Proyecto Luna
En Proyecto Luna desarrollamos arquitectura de software de alto rendimiento, optimización de bases de datos críticas y soluciones aplicadas de inteligencia artificial y automatización para empresas y profesionales.
- 💼 Soluciones de ingeniería: Conoce nuestras capacidades y casos de estudio en proyectoluna.com/work/.
- 🛡️ Seguridad y auditoría: Orientación técnica y respuesta ante incidentes en ¿Te han hackeado?.
- 📩 Contacto directo: Escríbenos a través de nuestro formulario de contacto o a
contacto@proyectoluna.com.
📚 Fuentes y lecturas recomendadas
- Amazon Web Services. (2017). Summary of the Amazon S3 Service Disruption in the Northern Virginia (US-EAST-1) Region. AWS Official Report. https://aws.amazon.com/reports/s3-disruption-2017 Cisco Networking Academy. (n.d). ITE Versión 7, Capítulo 14. Cisco Systems, Inc. Recuperado de https://www.netacad.com. Fernández, P. (2021). Impacto ético de los datos en la sociedad digital. Editorial Académica. García, R. y López, J. (2018). Sistemas de respaldo y continuidad. Revista de Tecnología Aplicada, 15(3), 45-60. Gerencia. (2024). Protección de datos personales [Imagen]. Protección de datos personales: Qué regulaciones, leyes y normativas hay en Chile. Gerencia. https://www.gerencia.cl/security/proteccion- de-datos-personales-que-regulaciones-leyes-y-normativas-hay- en-chile/ Hernández, Luis. (2022). Estadísticas sobre delitos informáticos. Seguridad TI Internacional. https://www.seguridadti.com/delitos Inbest Cloud. (n.d.). Diagrama de arquitectura en la nube de Amazon Web Services (AWS) [Imagen]. Inbest Cloud. https://www.inbest.cloud/ comunidad/qu%C3%A9-es-y-para-qu%C3%A9-sirve-aws International Organization for Standardization (ISO). (n.d.). Logo oficial de la norma ISO 22301 sobre gestión de la continuidad del negocio. Martínez, J. y Pérez, A. (2019). Protección legal del software y la propiedad intelectual en TI. Editorial Jurídica. Pérez, A., & Gómez, L. (2021). Gestión de continuidad operativa en entornos tecnológicos. TechPress. Smith, T., & Jones, L. (2020). Infraestructura tecnológica y continuidad operativa. MIT Press. Castro-Rodríguez Y. (2020). El plagio académico desde la perspectiva de la ética de la publicación científica. Revista Cubana de Información en Ciencias de la Salud (ACIMED).



