
📌 En síntesis: Administración centralizada de identidades con Active Directory: bosques, árboles, dominios, unidades organizativas (OU) y promoción de un DC.
Guía técnica desarrollada por el equipo de Proyecto Luna para formación profesional y consulta técnica abierta.
Introducción En el contexto actual de las organizaciones, la gestión eficiente de los recursos de una red empresarial es esencial para garantizar un entorno seguro y funcional. Uno de los componentes clave en esta gestión es Active Directory (AD), un servicio de directorio utilizado para administrar identidades, permisos y recursos dentro de una red basada en tecnologías de Microsoft. Active Directory facilita la administración de una infraestructura de red al proporcionar una solución centralizada para la autenticación, la autorización y la gestión de políticas de seguridad. El uso de Active Directory en redes empresariales ha demostrado ser fundamental no solo para la administración de usuarios y dispositivos, sino también para la mejora de la seguridad y la eficiencia operativa. A través de su capacidad para controlar el acceso a los recursos de la red y aplicar políticas de grupo (GPO), AD permite a los administradores gestionar los entornos de manera coherente y escalable. La estructura jerárquica de AD facilita la delegación de tareas administrativas, lo que contribuye a una administración más distribuida y efectiva dentro de organizaciones grandes y complejas. Además de la gestión de identidades, Active Directory es la piedra angular de otros servicios críticos en redes empresariales, como el Domain Name System (DNS) y el Dynamic Host Configuration Protocol (DHCP). Estos servicios, cuando se integran con AD, proporcionan un entorno robusto para la resolución de nombres, la asignación dinámica de direcciones IP y la administración de recursos de red, todo ello con la seguridad que ofrece la autenticación centralizada. En este documento, se explorará en detalle cómo Active Directory funciona, sus componentes principales y cómo contribuye a la gestión eficiente de redes corporativas. Además, se discutirá la importancia de las Group Policy Objects (GPOs) en la aplicación de políticas de seguridad y configuración, así como su impacto en la optimización del entorno de red.
🧠 Active Directory: conceptos fundamentales
Active Directory (AD) es un servicio de directorio desarrollado por Microsoft para administrar de manera centralizada los recursos, usuarios, dispositivos y servicios dentro de una red empresarial. Su objetivo principal es proporcionar un entorno seguro y eficiente para la gestión de identidades y permisos, permitiendo a los administradores controlar el acceso a los recursos de la red y establecer políticas de seguridad de forma coherente y centralizada. Active Directory se basa en una estructura jerárquica de objetos organizados en dominios, que facilita la administración y la escalabilidad en redes de cualquier tamaño, desde pequeñas empresas hasta grandes corporaciones multinacionales. Un aspecto fundamental de Active Directory es su capacidad para delegar control. Los administradores pueden delegar ciertas tareas a usuarios o grupos específicos sin otorgarles acceso completo a toda la infraestructura de AD. Esto es particularmente útil en organizaciones grandes, donde se necesita distribuir la carga administrativa sin comprometer la seguridad ni la integridad de la infraestructura.
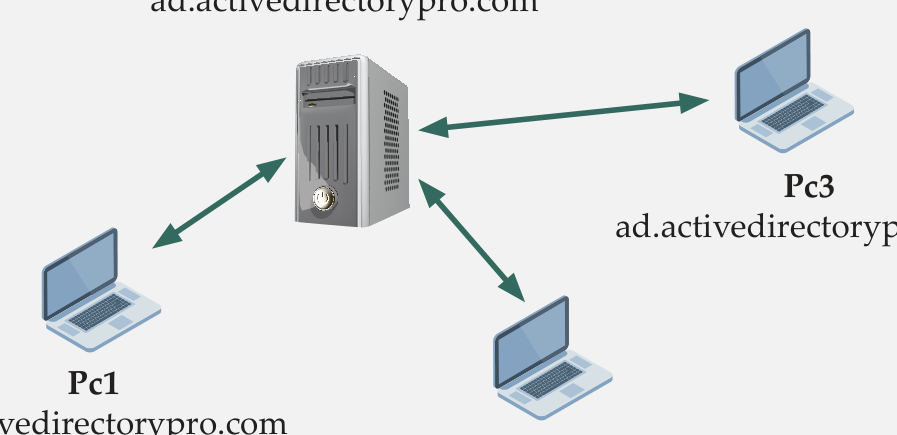 Figura 1: Servicio AD.
Pc3 ad.activedirectorypro.com Active Directory Domain ad.activedirectorypro.com Pc1 ad.activedirectorypro.com Pc2 ad.activedirectorypro.com
🧠 ¿Qué es Active Directory?
Active Directory (AD) es un servicio de directorio basado en tecnologías de Microsoft que permite la administración de usuarios, grupos y recursos en una red. Facilita la organización y la gestión centralizada de los usuarios y dispositivos en una red corporativa.
🧩 Componentes principales de Active Directory
● Controlador de dominio (DC): es un servidor que autentica a los usuarios y valida sus credenciales. ● Unidades organizativas (OU): son estructuras que organizan los objetos de AD. ● Usuarios y grupos: son los objetos básicos en AD, donde los usuarios son miembros de grupos con diferentes niveles de acceso. ● Políticas de grupo (GPO): permiten la configuración y el control de las políticas dentro de la red. 1.3. Proceso de promoción de un controlador de dominio ● Descripción paso a paso sobre cómo promover un servidor a DC. ● Cuadro comparativo: diferencia entre un servidor estándar y un servidor configurado como controlador de dominio. Característica Servidor estándar Controlador de dominio Rol Servidor general Autenticación y administración de usuarios Función principal Ejecuta servicios generales Gestiona AD y políticas Requiere AD No Sí Tabla 1. Controlador de dominio.
🌐 Servicios de red en Windows Server
2.1 ¿Qué es un servicio de red? Los servicios de red permiten la comunicación entre computadoras en una red. Entre ellos, DHCP, DNS y IIS son algunos de los más importantes en un entorno de servidor Windows. 2.2. Configuración de DHCP
📌 (Dynamic Host Configuration Protocol)
● Asigna direcciones IP dinámicas a los dispositivos de la red. ● Explicación del proceso de configuración.
🌐 Configuración de DNS (Domain Name System)
● Traduce nombres de dominio legibles por humanos (como www. google.com) en direcciones IP numéricas (como 172.217.11.46). ● Facilita la conexión entre dispositivos en la red al resolver los nombres de dominio. ● Es esencial para el funcionamiento de servicios como correo electrónico, navegación web y aplicaciones en red. ● Requiere una configuración adecuada para garantizar una resolución eficiente y segura en entornos empresariales.
📌 IIS (Internet Information Services)
● Proporciona servicios web a través de un servidor. ● Procedimiento para instalar y configurar IIS en Windows Server.
- Pasos para promover un controlador de dominio 1) Abre el administrador del servidor y selecciona “agregar roles y características”.
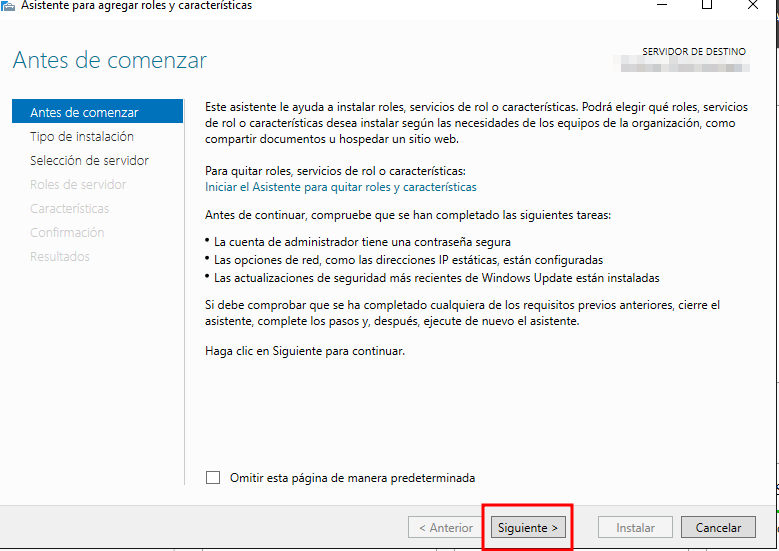 Figura 2. Administrador del servidor
- Se abrirá el asistente. Haz clic en “siguiente”.
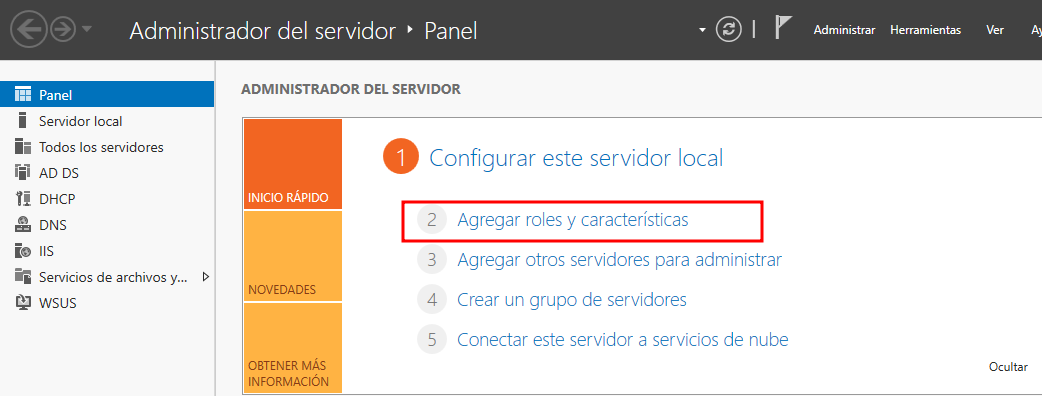 Figura 3. Asistente de instalación.
- Activa la casilla “instalación basada en características o en roles”.
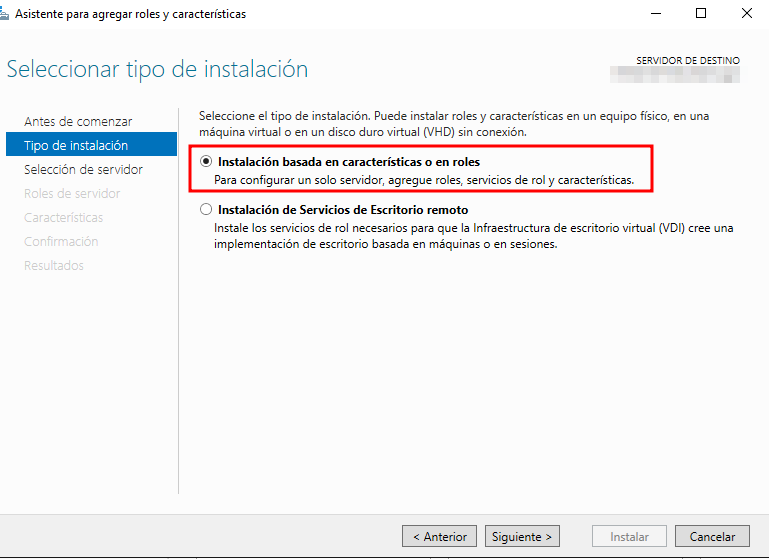 Figura 4. Asistente de instalación.
- Selecciona el servidor que deseas promover y luego haz clic en “siguiente”. 5) En la sección “roles de servidor”, marca “servicios de dominio de Active Directory”.
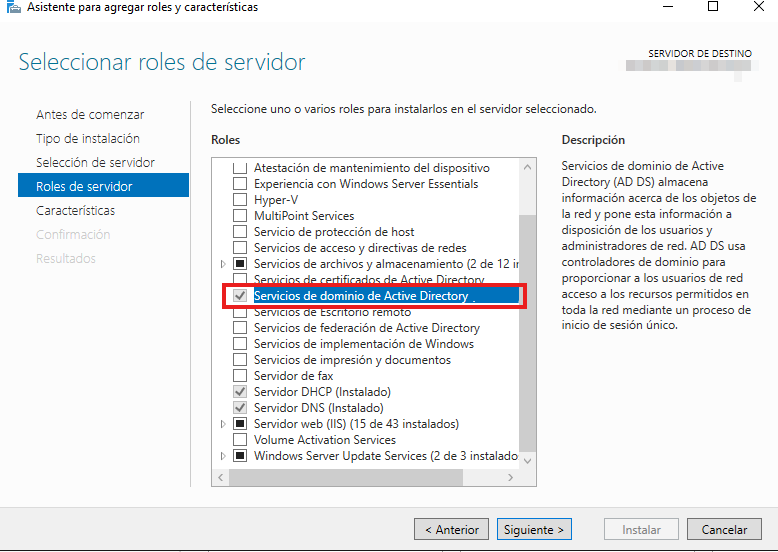 Figura 5. Asistente de instalación.
- Al marcar esta casilla, se mostrará una ventana emergente. Haz clic en “agregar características”.
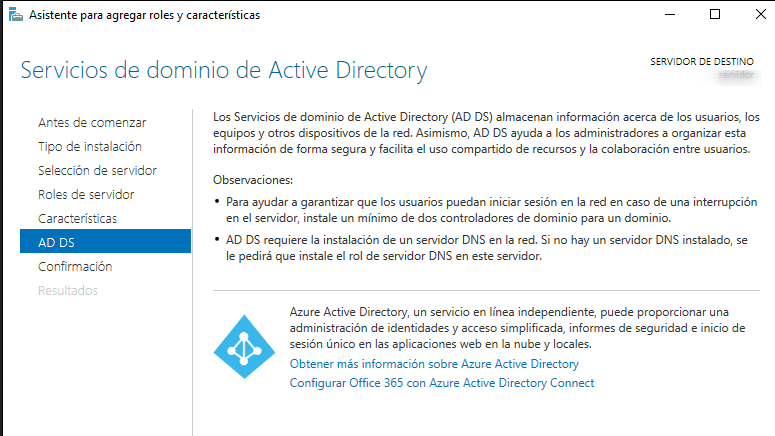 Figura 6. Asistente de instalación.
- En la sección de características, no realices cambios y pulsa “siguiente”. 8) Verás un resumen del rol a instalar. Confirma haciendo clic en “siguiente”.
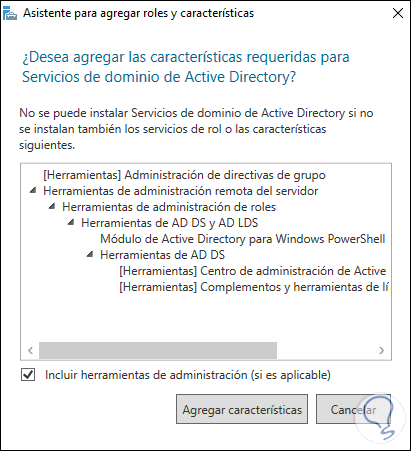 Figura 7. Resumen de instalación.
- A continuación, selecciona “instalar” para comenzar el proceso de instalación. 10) Al finalizar la instalación, selecciona “cerrar”. En el administrador del servidor, aparecerá una notificación. 11) Haz clic en “promover este servidor a controlador de dominio”.
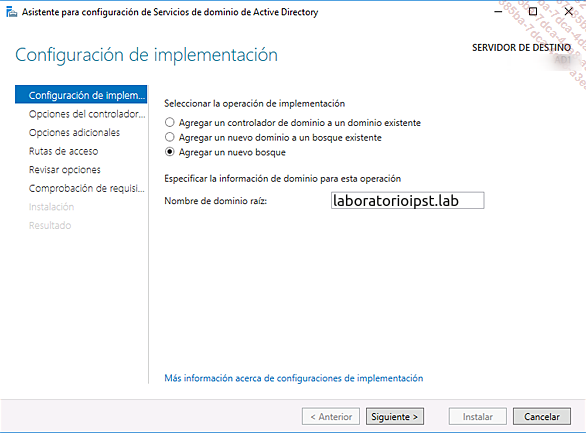 Figura 8. Instalación AD.
- Escoge “Agregar nuevo bosque” e introduce el nombre del nuevo dominio proporcionado por tu docente. Haz clic en “Siguiente”.
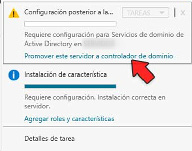 Figura 9. Configuración de dominio en AD.
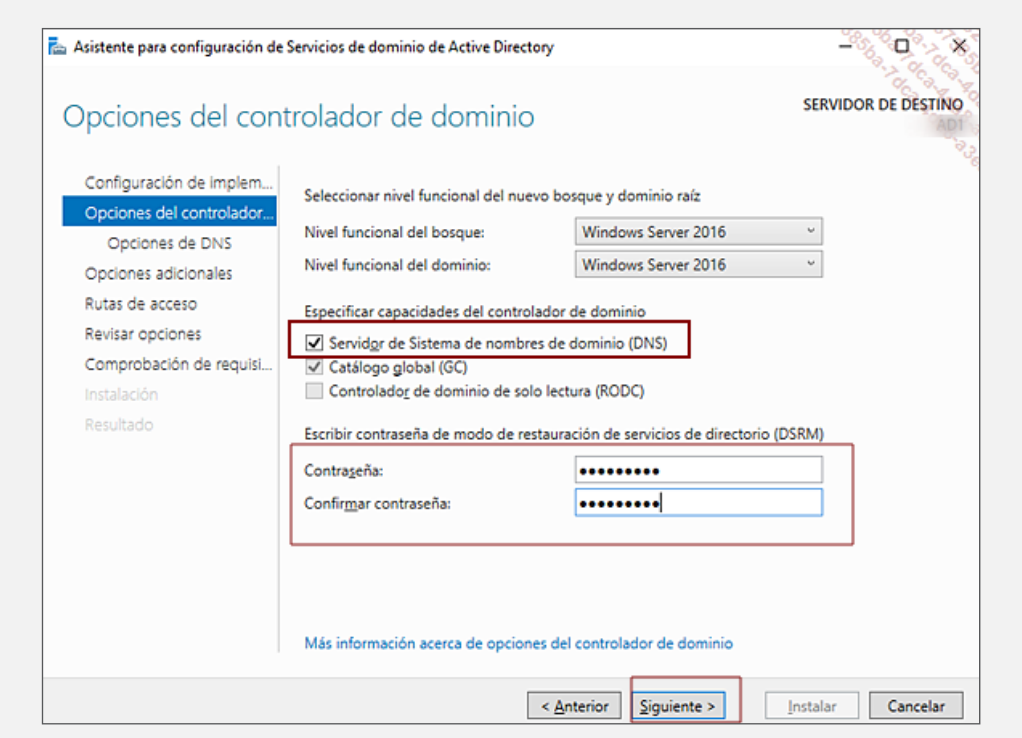
- Define el nivel funcional: selecciona “servidor de nombres de dominio”. Ingresa la contraseña (la misma que la del servidor) y selecciona “siguiente”.
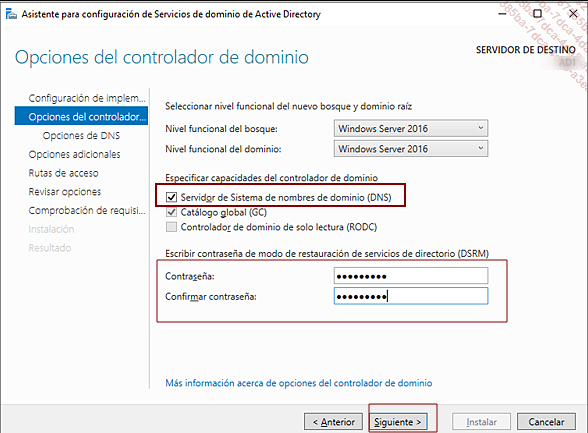 Figura 10. Configuración de servidor de dominio.
-
En la ventana “opciones de DNS”, haz clic en “siguiente”. 15) Después de unos segundos, verás el nombre del dominio NetBIOS. Verifica que coincida con el dominio en el que estás trabajando y selecciona “siguiente” para continuar. 16) En la ventana “rutas de acceso”, mantén la selección predeterminada y selecciona “siguiente”. 17) Revisa la configuración. Cuando estés seguro de que todo está correcto, pulsa “siguiente”. 18) Selecciona “instalar” para iniciar la instalación de Active Directory y promover el servidor. El servidor se reiniciará al finalizar la instalación.
-
Valida el dominio registrado en el administrador del servidor.
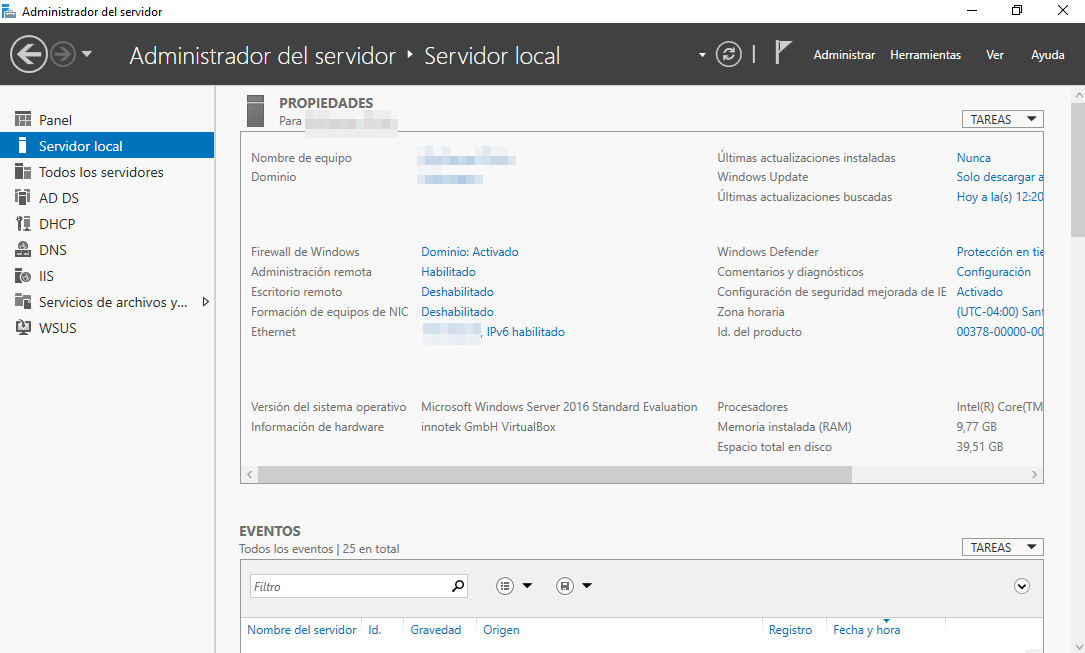 Figura 11. Servidor de dominio configurado.
💡 Conclusión
Active Directory (AD) es una herramienta fundamental para la administración eficiente de redes empresariales, desempeñando un papel crucial en la gestión de identidades, permisos y políticas de seguridad. Su capacidad para centralizar la autenticación, la autorización y la aplicación de políticas mediante las Group Policy Objects (GPOs), permite a los administradores mantener un control robusto sobre los recursos de la red, garantizando la seguridad y la eficiencia operativa. Además, la integración de Active Directory con otros servicios de red como DNS y DHCP refuerza su utilidad al proporcionar soluciones cohesivas para la administración de dispositivos y la resolución de nombres en un entorno empresarial. A medida que las organizaciones adoptan arquitecturas híbridas y migran hacia la nube, herramientas como Azure AD continúan ampliando las capacidades de Active Directory, permitiendo una administración de identidades flexible y escalable. Así, AD sigue siendo un componente esencial para el diseño y la implementación de infraestructuras de red seguras, escalables y de fácil gestión, que son clave para el funcionamiento de las empresas en la actualidad. La implementación adecuada de Active Directory no solo mejora la administración de usuarios y recursos, sino que también optimiza la seguridad, reduce riesgos operativos y facilita la administración de políticas a gran escala. Como conclusión, Active Directory continúa siendo una pieza clave para las organizaciones que buscan mantener un entorno de red controlado, seguro y eficiente, a medida que navegan por los desafíos tecnológicos del mundo actual.
🚀 Potencia tus proyectos tecnológicos con Proyecto Luna
En Proyecto Luna desarrollamos arquitectura de software de alto rendimiento, optimización de bases de datos críticas y soluciones aplicadas de inteligencia artificial y automatización para empresas y profesionales.
- 💼 Soluciones de ingeniería: Conoce nuestras capacidades y casos de estudio en proyectoluna.com/work/.
- 🛡️ Seguridad y auditoría: Orientación técnica y respuesta ante incidentes en ¿Te han hackeado?.
- 📩 Contacto directo: Escríbenos a través de nuestro formulario de contacto o a
contacto@proyectoluna.com.
📚 Fuentes y lecturas recomendadas
- Active Directory Pro. (n.d.). What is Active Directory?. Recuperado el 30 de diciembre de 2024, de https://activedirectorypro.com/what- is-active-directory/ Bonnet, N. (2019). Windows Server 2016: Las bases imprescindibles para administrar y configurar su servidor. Capítulo “Presentación de los servicios de AD”. Editorial: ENI. Formato digital. Bonnet, N. (2019). Windows Server 2016: Las bases imprescindibles para administrar y configurar su servidor. Capítulo “Promoción de un DC”. Editorial: ENI. Formato digital. Deman, T., Desfarges, G. y Elmaleh, F. (2018). Windows Server 2016: administración avanzada. Ediciones Eni.



