
📌 En síntesis: Gestión granular de seguridad y configuración mediante Group Policy Objects (GPO): orden de precedencia (LSDOU), filtrado WMI y endurecimiento del sistema.
Guía técnica desarrollada por el equipo de Proyecto Luna para formación profesional y consulta técnica abierta.
💡 Resumen técnico: Active Directory, servicios
🛡️ de red y políticas de respaldo
Introducción La administración de sistemas empresariales modernos requiere herramientas y servicios que garanticen la eficiencia, la seguridad y la continuidad operativa de los procesos tecnológicos. En este contexto, Active Directory (AD), los servicios de red y las políticas de respaldo son fundamentales para la gestión de los recursos informáticos. Estos componentes, integrados en plataformas como Windows Server, permiten a las organizaciones administrar usuarios, dispositivos, servicios y políticas de seguridad de manera centralizada, reduciendo los riesgos y optimizando los recursos. Active Directory, como servicio de directorio, facilita la autenticación y autorización de usuarios y dispositivos en la red. Proporciona una estructura jerárquica y centralizada que permite organizar recursos, aplicar políticas de seguridad y garantizar la integridad de los datos corporativos. Por su parte, los servicios de red, como DHCP y DNS, son el núcleo de la conectividad, permitiendo la asignación dinámica de direcciones IP y la traducción de nombres de dominio en direcciones comprensibles para los sistemas. IIS (Internet Information Services), otro componente clave, ofrece capacidades avanzadas para alojar aplicaciones web y servicios en entornos empresariales. La seguridad y la recuperación de desastres son aspectos igualmente críticos en la administración de sistemas. Las políticas de respaldo y los planes de recuperación permiten a las empresas prepararse ante eventualidades que podrían comprometer la disponibilidad de datos y servicios. La capacidad de restaurar operaciones rápidamente tras un fallo es esencial para minimizar el impacto en las operaciones del negocio.
🛡️ Active Directory: seguridad y administración
🧠 ¿Qué es Active Directory?
Active Directory es un servicio de directorio desarrollado por Microsoft que permite organizar, administrar y proteger los recursos de una red empresarial. Proporciona autenticación, autorización y gestión de usuarios, grupos y políticas de seguridad.
🛡️ Seguridad en Active Directory
La seguridad en AD es crucial debido a la sensibilidad de los datos que maneja. Las vulnerabilidades pueden comprometer toda la infraestructura. Algunas buenas prácticas incluyen:
-
Asignación mínima de privilegios: limitar los permisos de acceso solo a lo necesario.
-
Contraseñas robustas: implementar políticas de contraseñas que incluyan complejidad y caducidad.
-
Protección de cuentas privilegiadas: utilizar cuentas separadas para tareas administrativas. 1.3. Promoción de un Controlador de Dominio (DC) Requisitos previos:
-
Uso de sistema de archivos NTFS.
-
Configuración de IP estática.
-
Dominio válido con DNS configurado. Proceso: 1) Configurar el sistema operativo como servidor. 2) Agregar el rol de AD DS. 3) Promover el servidor a Controlador de Dominio.
- Servicios de red: DHCP, DNS e IIS
🌐 DHCP (Dynamic Host Configuration Protocol)
El servicio DHCP simplifica la asignación de direcciones IP en redes medianas y grandes, mejorando la eficiencia y seguridad. Ventajas de DHCP Impacto en la red Automatiza la asignación de direcciones IP. Reduce errores humanos y ahorra tiempo. Fortalece la seguridad de la red. Cada dispositivo recibe una IP única. Optimiza el uso de direcciones IP disponibles. Evita desperdicio de recursos. Tabla 1. Ventajas DHCP.
🌐 DNS (Domain Name System)
El DNS traduce nombres de dominio en direcciones IP, facilitando la navegación en redes empresariales. Característica Descripción Traducción de nombres Convierte nombres de dominio en direcciones IP. Función crítica Permite la conectividad y comunicación entre dispositivos. Tabla 2. Características DNS.
📌 IIS (Internet Information Services)
IIS es un servidor web de Microsoft utilizado para alojar aplicaciones y servicios web.
- Políticas de respaldo y recuperación de desastres 3.1. Importancia de las políticas de respaldo La seguridad en Active Directory (AD) es una preocupación crítica para todas las organizaciones con una infraestructura de tecnología de la información (TI), ya que ningún sistema es inmune a los ataques informáticos. Para mitigar estos riesgos, es esencial implementar políticas de seguridad sólidas tanto en la red como en el dominio. Active Directory, en particular, es un objetivo preferido de los cibercriminales debido a la abundancia de datos sensibles que almacena. Como pilar de la identidad y la autenticación, garantizar la seguridad de Active Directory es de suma importancia. Un acceso administrativo a un controlador de dominio comprometido podría poner en riesgo todas las cuentas y recursos de AD. Por lo tanto, la seguridad no se trata solo de proteger los controladores de dominio, sino de salvaguardar todas las cuentas con privilegios dentro de AD. Las vulnerabilidades más comunes en un entorno de AD incluyen:
-
Sistemas operativos desactualizados o no compatibles.
-
Agentes de terceros instalados en controladores de dominio o tareas programadas mal configuradas.
-
Uso de contraseñas de administración locales idénticas en todos los servidores.
-
Asignación incorrecta de permisos.
-
Acceso físico no autorizado o acceso como administrador a máquinas virtuales de controladores de dominio.
-
Mala gestión de cuentas de administración, como administradores de dominio, de esquema, de empresa, operadores de servidores, grupos “administradores” locales de controladores de dominio y grupos vinculados a estos.
Las políticas de respaldo garantizan la continuidad del negocio al minimizar la pérdida de datos en caso de fallos. Para cada componente identificado durante el análisis de las funciones del sistema de información, se debe determinar su nivel de importancia o criticidad. Se pueden establecer categorías de criticidad, como: Clase Descripción Ejemplo Clase 0 No se requiere una recuperación rápida en caso de problemas. N/A Clase 1 Funcionalidad no vital para la empresa. Se recomienda un tiempo razonable de restauración. La actividad puede continuar sin esta funcionalidad. Registro de visitas. Clase 2 Función esencial para la actividad de la empresa, pero no es crítica. La empresa puede operar durante un corto período sin ella. Software de contabilidad. Clase 3 Actividad crítica. La funcionalidad debe estar disponible para que la empresa continúe operando. Emisión de comprobantes de envío en una empresa de logística. Clase 4 La actividad principal de la empresa requiere un funcionamiento continuo sin interrupciones bajo ninguna circunstancia. Infraestructura de minería o sistema de seguridad en un túnel. Tabla 3. Categorías de políticas de respaldo. 3.2. Plan de recuperación de desastres Los factores externos a Active Directory (AD) pueden tener un impacto significativo en el funcionamiento de los servidores, comprometiendo la continuidad operativa. Para mitigar estas
eventualidades, es fundamental contar con un plan de recuperación de desastres que garantice la restauración rápida y eficiente de las aplicaciones críticas. Un principio esencial antes de desarrollar este plan es evaluar cuidadosamente las posibles consecuencias de un desastre, considerando los escenarios más graves que podrían afectar a los sistemas. Este análisis incluye un estado detallado de la situación de los sitios de la organización y su infraestructura de información. 3.2.1. Etapas de preparación del plan de recuperación de desastres
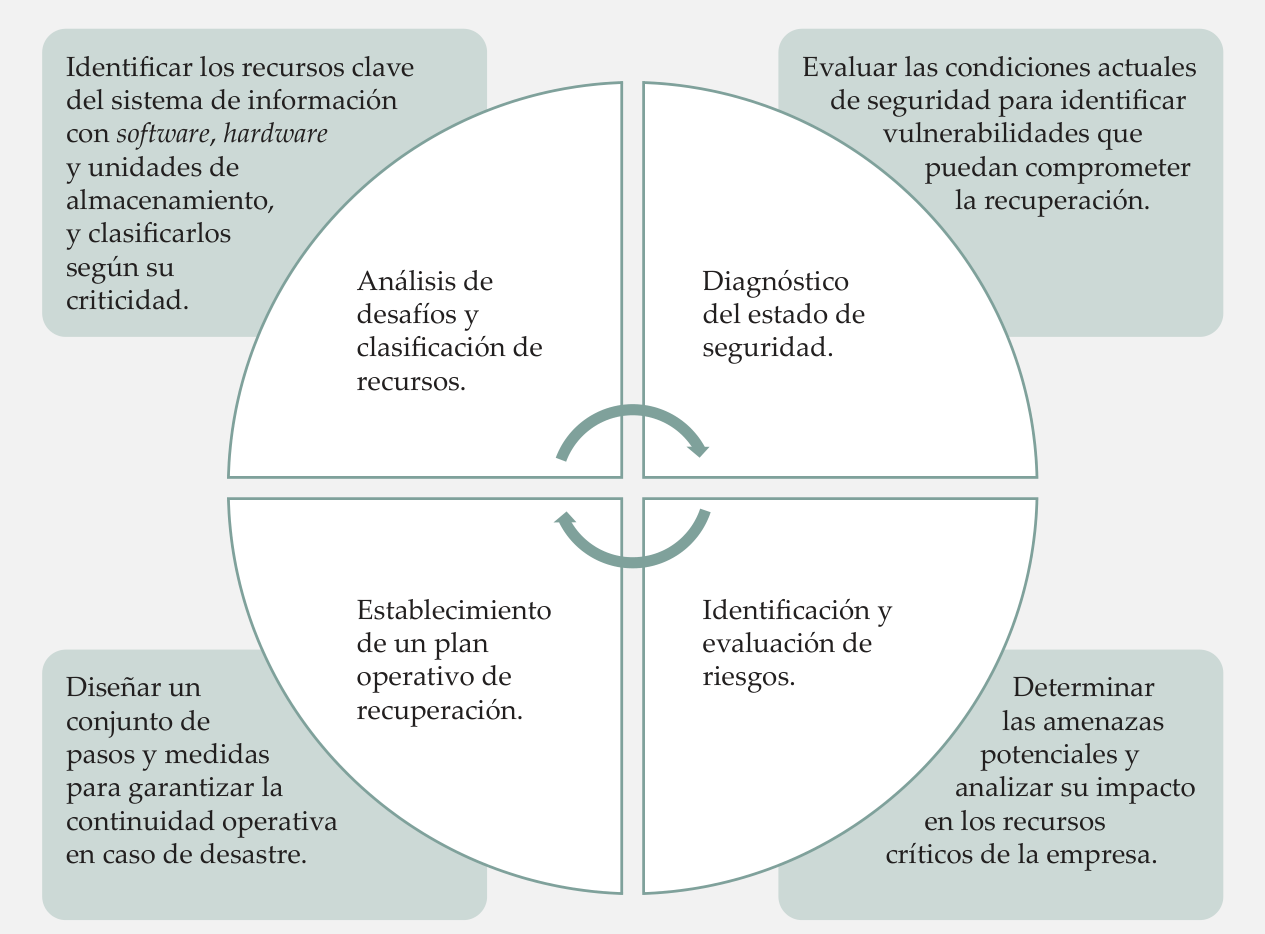 Figura 1: Recuperación ante desastres.
Identificar los recursos clave del sistema de información con software, hardware y unidades de almacenamiento, y clasificarlos según su criticidad. Identificar los recursos clave del sistema de información con software, hardware y unidades de almacenamiento, y clasificarlos según su criticidad. Diseñar un conjunto de pasos y medidas para garantizar la continuidad operativa en caso de desastre. Determinar las amenazas potenciales y analizar su impacto en los recursos críticos de la empresa. Evaluar las condiciones actuales de seguridad para identificar vulnerabilidades que puedan comprometer la recuperación. Análisis de desafíos y clasificación de recursos. Establecimiento de un plan operativo de recuperación. Diagnóstico del estado de seguridad. Identificación y evaluación de riesgos.
3.2.2. Pasos clave para la elaboración del plan
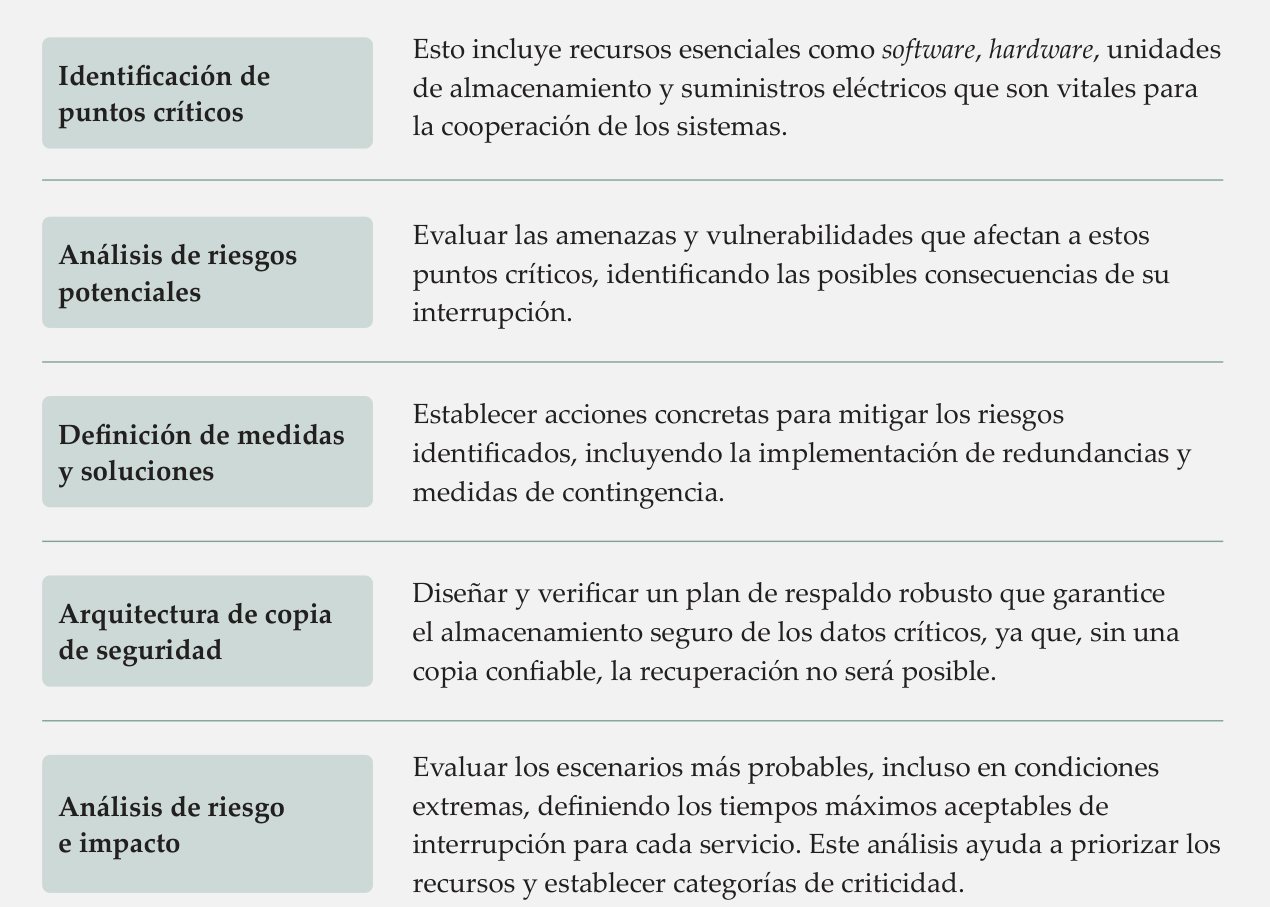 Figura 2: Pasos claves para la recuperación ante desastres.
🛠️ Buenas prácticas para Active Directory (AD)
La seguridad de Active Directory es crucial para garantizar la integridad y protección de los recursos en una organización. Implementar buenas prácticas de seguridad permite mitigar riesgos y reducir la exposición a posibles amenazas. Estas prácticas no solo fortalecen la infraestructura tecnológica, sino que también promueven una gestión más eficiente y segura del entorno de AD. Identificación de puntos críticos Esto incluye recursos esenciales como software, hardware, unidades de almacenamiento y suministros eléctricos que son vitales para la cooperación de los sistemas. Análisis de riesgos potenciales Evaluar las amenazas y vulnerabilidades que afectan a estos puntos críticos, identificando las posibles consecuencias de su interrupción. Definición de medidas y soluciones Establecer acciones concretas para mitigar los riesgos identificados, incluyendo la implementación de redundancias y medidas de contingencia. Arquitectura de copia de seguridad Diseñar y verificar un plan de respaldo robusto que garantice el almacenamiento seguro de los datos críticos, ya que, sin una copia confiable, la recuperación no será posible. Análisis de riesgo e impacto Evaluar los escenarios más probables, incluso en condiciones extremas, definiendo los tiempos máximos aceptables de interrupción para cada servicio. Este análisis ayuda a priorizar los recursos y establecer categorías de criticidad.
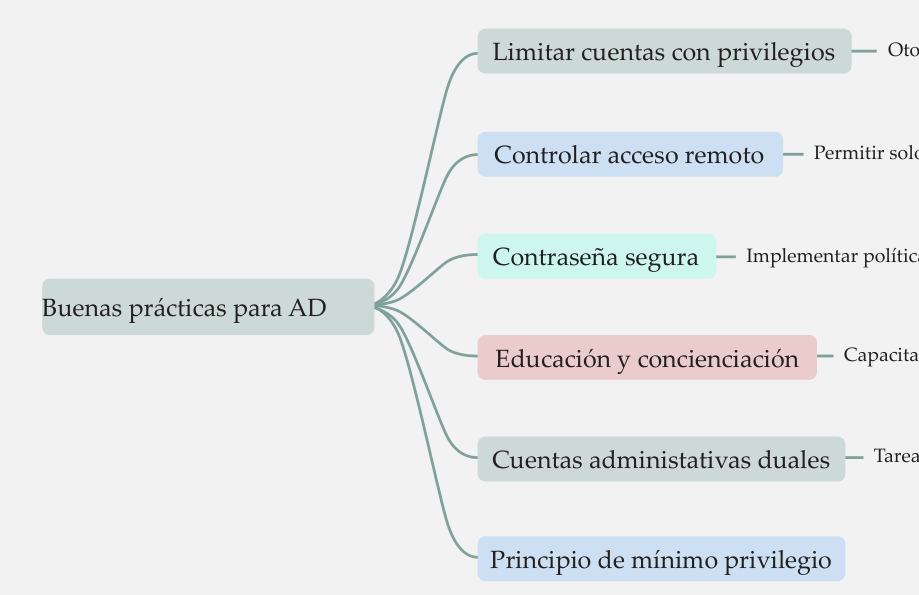 Figura 3: Buenas prácticas para AD.
Recomendaciones clave: 1) Limitar el número de cuentas con privilegios: los privilegios administrativos deben otorgarse únicamente a usuarios que realmente los necesiten. Reducir el número de cuentas con permisos elevados minimiza los riesgos de ataques o configuraciones erróneas. 2) Controlar el acceso remoto: permitir conexiones remotas únicamente desde equipos específicos y seguros. Esta medida reduce el riesgo de accesos no autorizados al dominio. 3) Promover el uso de contraseñas seguras: implementar políticas de contraseñas que incluyan requisitos de longitud, complejidad y caducidad. Esto dificulta el acceso no autorizado. 4) Educación y concienciación: capacitar a los administradores y usuarios en los riesgos asociados a la administración de Active Directory. La formación en medidas de seguridad mejora significativamente la gestión del sistema. 5) Cuentas administrativas duales: asignar a los administradores dos cuentas separadas. Principio de mínimo privilegio Buenas prácticas para AD Otorgar permisos cuando sea necesario. Permitir solo conexiones desde equipos seguros. Implementar políticas de longitud, complejidad y caducidad. Capacitar en buenas prácticas. Tareas específicas. Limitar cuentas con privilegios Controlar acceso remoto Contraseña segura Educación y concienciación Cuentas administativas duales
- Cuenta para tareas diarias: usada para actividades de bajo riesgo. 7) Cuenta administrativa: reservada exclusivamente para tareas críticas. 8) Aplicar el principio de “mínimo privilegio”: proporcionar acceso solo a los recursos necesarios para que los usuarios cumplan sus funciones, limitando la posibilidad de errores o abuso de privilegios.
💡 Conclusión
Las buenas prácticas en la gestión de Active Directory (AD), servicios de red y políticas de respaldo son esenciales para garantizar la estabilidad, la seguridad y la eficiencia de los sistemas de TI en una organización. La implementación adecuada de estas prácticas no solo optimiza el rendimiento de los recursos tecnológicos, sino que también protege a la organización contra riesgos que podrían tener consecuencias catastróficas. Una de las áreas críticas es Active Directory, que actúa como el corazón de la autenticación y autorización en un entorno empresarial. Al aplicar medidas de seguridad como la limitación de cuentas con privilegios, la separación de cuentas para tareas diarias y administrativas, y el control de acceso remoto, se asegura que los recursos estén protegidos contra accesos no autorizados. Estas buenas prácticas son fundamentales para mitigar amenazas de seguridad que podrían comprometer la infraestructura crítica de la empresa.
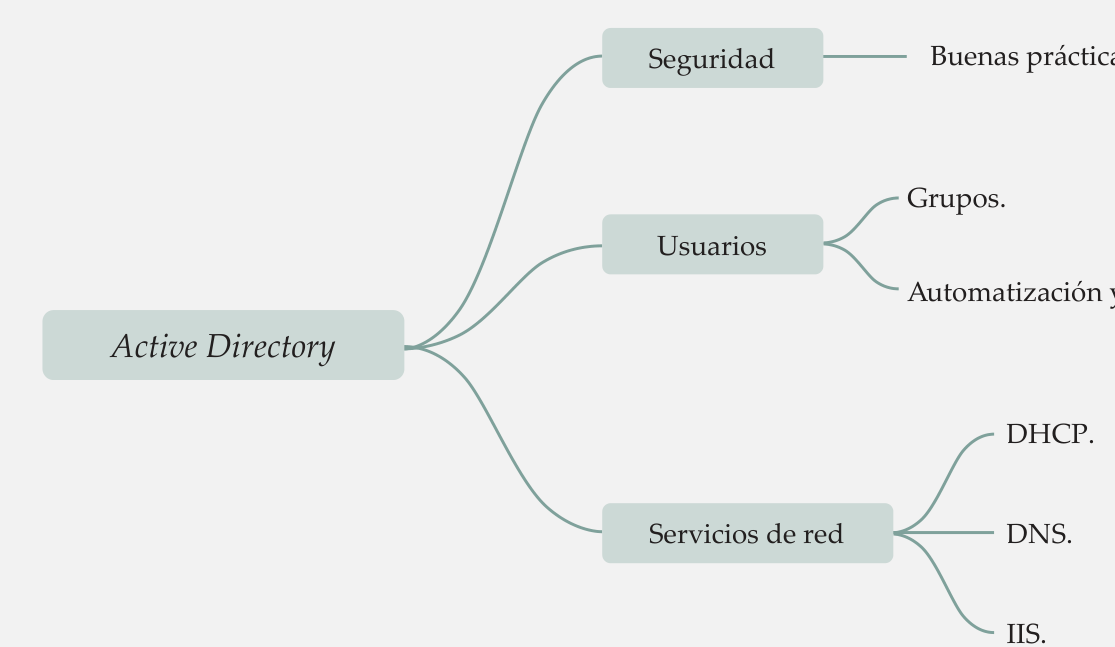 Figura 4: Medidas de seguridad para AD.
Buenas prácticas. Grupos. Automatización y gestión. DHCP. DNS. IIS. Active Directory Seguridad Usuarios Servicios de red
En cuanto a los servicios de red, tanto el DHCP como el DNS juegan un papel crucial en la conectividad de los dispositivos en una red empresarial. Implementar estos servicios correctamente permite una gestión eficiente de las direcciones IP y una resolución de nombres fluida, asegurando que los recursos estén disponibles cuando se necesiten. Además, herramientas como IIS (Internet Information Services) proporcionan capacidades avanzadas para alojar aplicaciones y servicios web dentro de la infraestructura de red, mejorando la flexibilidad y escalabilidad del sistema. Por último, la gestión de políticas de respaldo y recuperación de desastres asegura que los datos críticos de la organización estén protegidos y puedan ser recuperados rápidamente en caso de un incidente. El diseño e implementación de un plan de recuperación efectivo es vital para minimizar el impacto de cualquier fallo en los sistemas de TI, asegurando que la empresa pueda continuar con sus operaciones de manera fluida. Los pasos fundamentales en la creación de este plan incluyen la identificación de los recursos más críticos, la evaluación de riesgos, y la definición de medidas de mitigación y soluciones concretas.
🚀 Potencia tus proyectos tecnológicos con Proyecto Luna
En Proyecto Luna desarrollamos arquitectura de software de alto rendimiento, optimización de bases de datos críticas y soluciones aplicadas de inteligencia artificial y automatización para empresas y profesionales.
- 💼 Soluciones de ingeniería: Conoce nuestras capacidades y casos de estudio en proyectoluna.com/work/.
- 🛡️ Seguridad y auditoría: Orientación técnica y respuesta ante incidentes en ¿Te han hackeado?.
- 📩 Contacto directo: Escríbenos a través de nuestro formulario de contacto o a
contacto@proyectoluna.com.
📚 Fuentes y lecturas recomendadas
- Apréa, J. (2017). Windows Server 2016: servicios de dominio Active Directory. Editorial: ENI. Disponible en plataforma ENI en biblioteca Santo Tomás. Deman, T., Desfarges, G., & Elmasl, F. (2018). Windows Server 2016: Administración Avanzada. Editorial: ENI. Microsoft Learn. (2023, 7 de octubre). Inicio rápido: Instalación y configuración de un servidor DHCP. https://learn.microsoft.com/ es-es/windows-server/networking/technologies/dhcp/quickstart- install-configure-dhcp-server?tabs=powershell Microsoft Learn. (2023, 16 de octubre). Procedimientos recomendados para proteger Active Directory. https://learn.microsoft.com/es-es/ windows-server/identity/ad-ds/plan/security-best-practices/ best-practices-for-securing-active-directory Microsoft Learn. (2024, 2 de noviembre). Introducción a Active Directory Domain Services. https://learn.microsoft.com/es-es/windows-server/ identity/ad-ds/get-started/virtual-dc/active-directory-domain- services-overview



